


2017金融网商银行
全球首个云上量子加密银行应用
与国科量子合作,信贷业务数据云上量子加密远距离传输——全球首个由云服务商提供的量子加密信息传送服务。
百万笔/日QKD+SM4杭沪千公里链路
核心能力
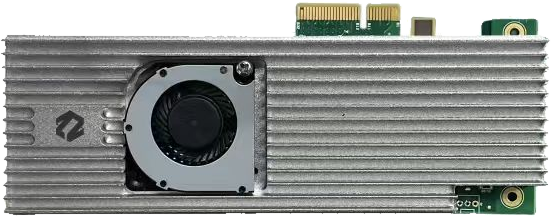
从量子熵源芯片、密码板卡到加密设备与安全服务平台,覆盖量子安全全链条。
基于真空态量子涨落的物理真随机熵源,1Gbps高速输出,通过NIST SP 800-90B与GM/T 0005双重认证。
完整支持NIST FIPS 203/204/205标准与国产PQC候选算法,IoT平台实测6.7-8.9倍加速,指令集级深度优化。
SM2/SM3/SM4/SM9全栈支持,GM/T商密产品认证,满足商用密码应用安全性评估(密评)要求。
叠加层设计,现有加密系统不动、并行叠加量子安全层;TLS/IPSec协议敏捷性迁移方法已获专利授权。
核心器件100%国产,从熵源芯片到FPGA加速平台全链路自主研发,满足关键信息基础设施安全可控要求。
算法模式、接口对接、终端适配、服务内容全维度定制,典型4-8周交付,交付后驻场支持。
产品系列
基于真空态量子涨落,随机性来自物理定律而非算法,不可预测、不可重现,从源头保证密钥强度。
板卡输出速率最高1Gbps,片上SHA-3后处理去偏,实时在线健康监测,支持多卡级联聚合。
通过NIST SP 800-90B熵源标准与GM/T 0005国密随机性检测,直接满足密评随机性检查项。
产品系列
攻击者今天截获加密数据,等待量子算力成熟后解密。关键基础设施的数据生命周期长达数十年,迁移PQC宜早不宜迟。
ML-KEM/ML-DSA/SLH-DSA(NIST标准)与AIGIS/LAC/Scloud+(国产候选)双体系支持,全球/国密/混合三种模式一键切换。
嵌入式平台已验证(6.7-8.9倍加速),支持按终端型号分批灰度升级,不打断现网业务,升级可回滚。
组网与管控
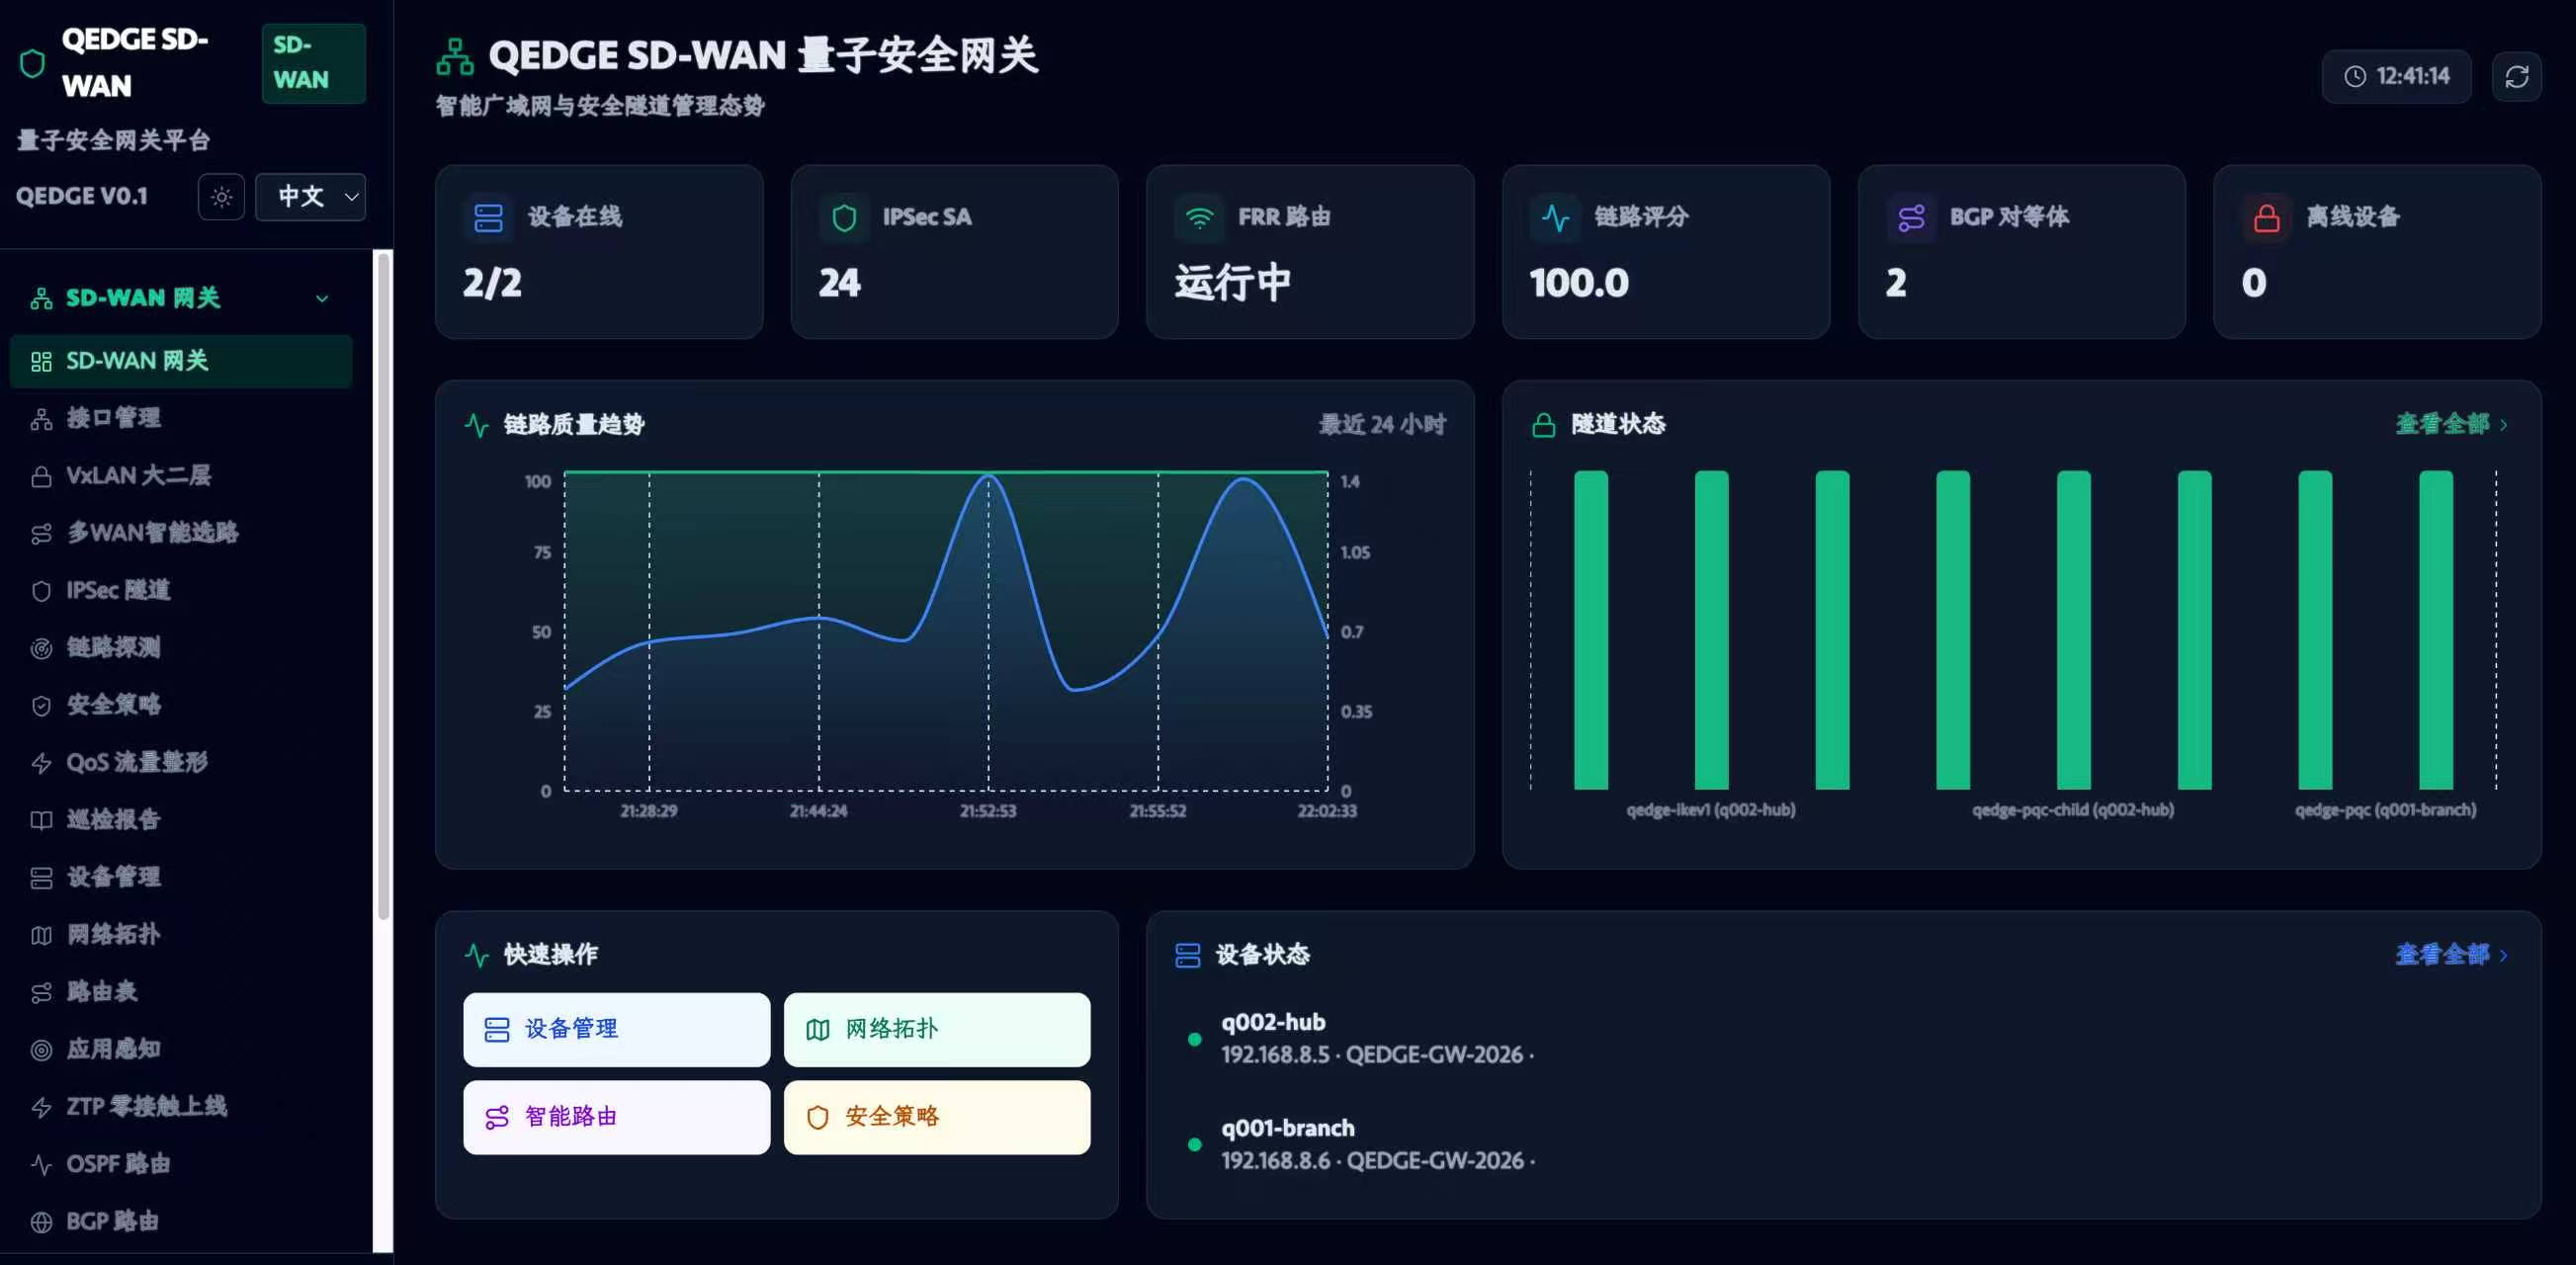
集中纳管全网 SD-WAN 网关,实现多分支机构、数据中心与云端之间的高质量抗量子加密互联。
实时呈现 IPsec 握手状态、BGP/FRR 动态路由拓扑与物理链路健康度多维评分,保障关键业务不中断。
结合真空态量子真随机熵源与 PQC 双栈密码协商,为全网 SD-WAN 节点提供统一的量子级安全保障。
监测与治理
同步支持 PQC 风险检测能力与量子安全基线评估,监测体系与后量子迁移规划无缝衔接。
跨境违规联网工具识别,覆盖主流加密隧道与代理协议类型。
违规外联终端身份溯源、证据卡/证据包固证,处置链路全程留痕可审计。
内置 PQC 风险检测能力,识别加密算法量子脆弱性,为网络迁移后量子密码提供基线数据。
检测与迁移
自动发现网络资产,识别加密技术使用,评估量子安全风险,无需人工盘点。
基础协议、现代协议、VPN隧道分层检测,TLS/SSH/QUIC/IPSec全覆盖。
扫描结果自动生成 CBOM 与迁移路线图,输出可执行的 PQC 迁移计划。
接入与信任
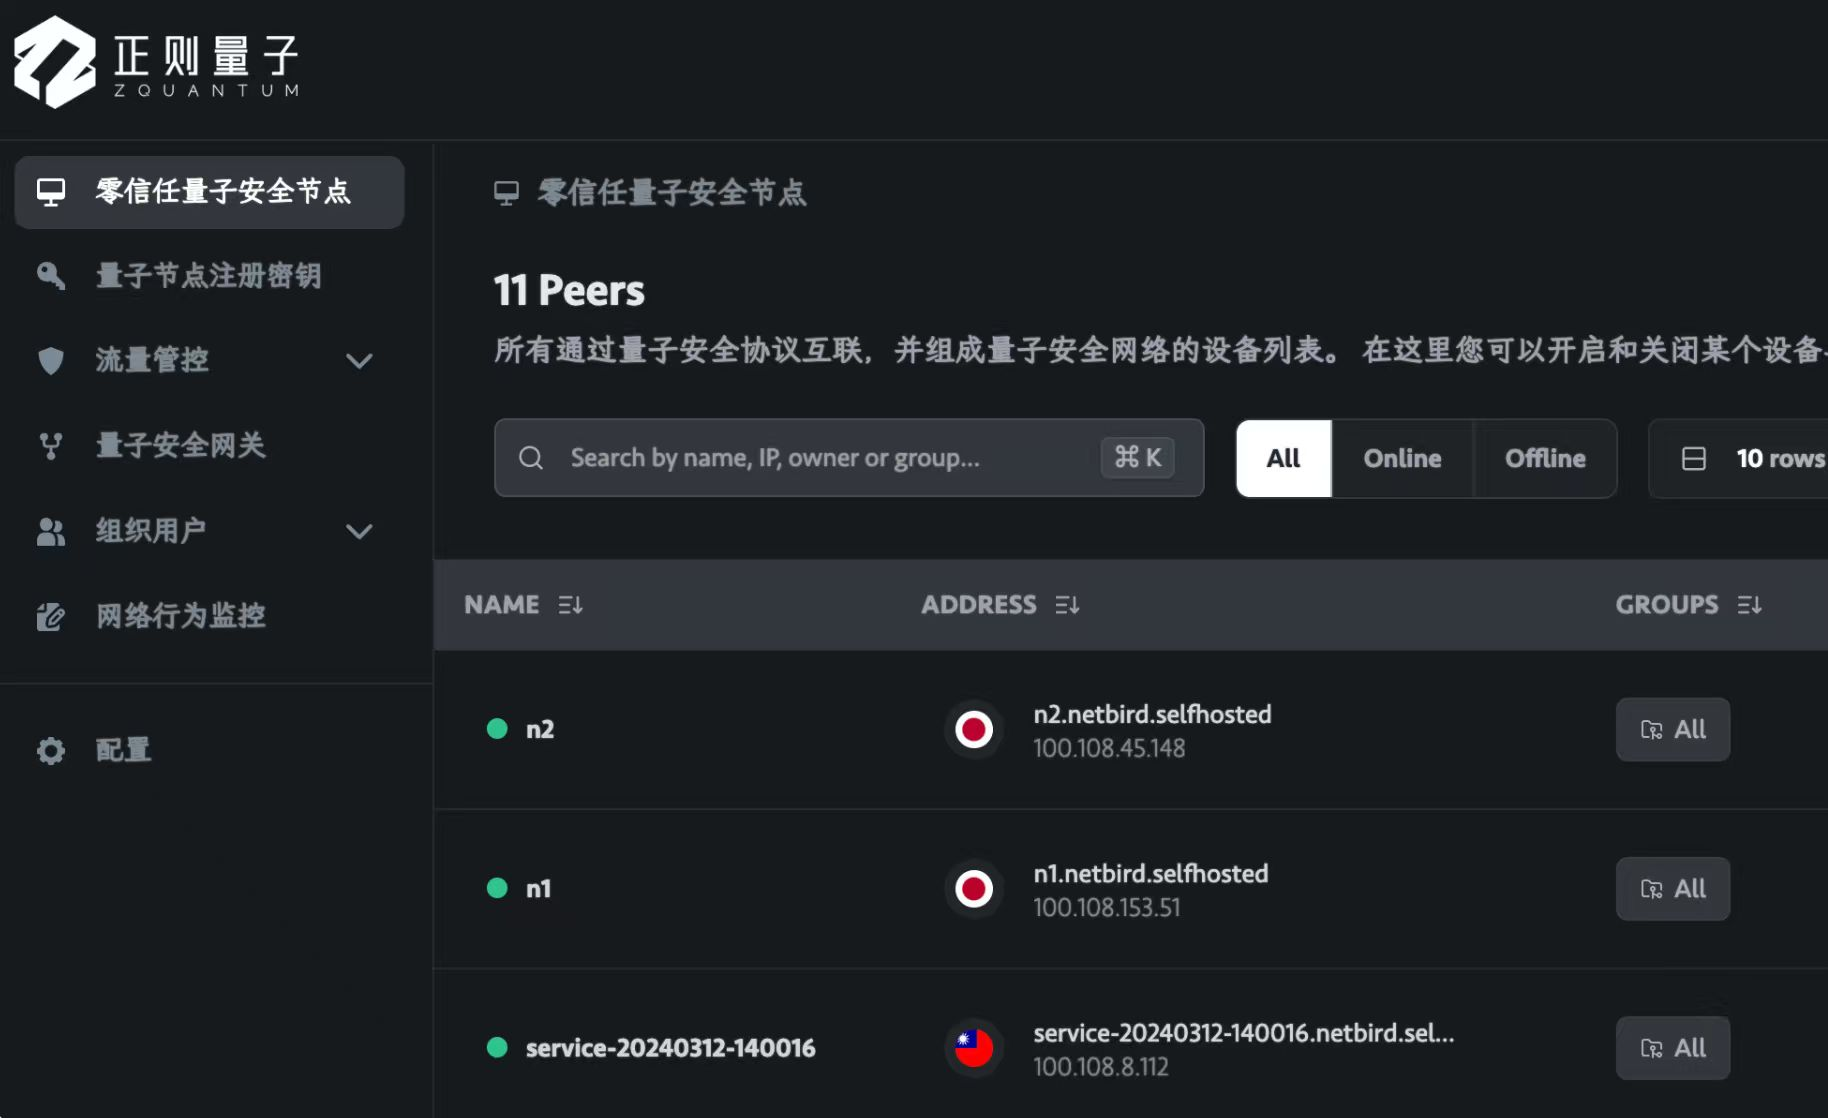
办公 PC、移动终端、服务器及物联设备全量纳管,节点在线状态、注册密钥与安全基线一目了然。
基于设备身份、用户角色与环境风险进行动态持续授权,权限随上下文自适应收敛,杜绝过度暴露。
与既有网络和 VPN 接入方式并行切换,PQC 与国密双栈协同加密,实现分支互联与远程访问端到端安全收口。
DELIVERY TRACK RECORD · BENCHMARK CASES
基于阿里巴巴技术沉淀与行业实战积累 · 服务多个行业头部客户
与国科量子合作,信贷业务数据云上量子加密远距离传输——全球首个由云服务商提供的量子加密信息传送服务。
联合国盾量子、中兴通讯部署,自研量子安全平台同时支持 QKD+PQC 混合密钥保护,OTN 层实时加密零性能损耗。
npj Quantum Information 发表,集成 4 种 QRNG 技术,全球 10+ 区域部署,服务蚂蚁金服、支付宝等业务。
与蚂蚁集团深度合作,QRNG 集成 OpenSSL 引擎服务支付宝云 CA 中心,国内最早实现该技术路线的商业落地。
面向配电终端等海量资源受限设备的后量子安全升级。ARM Cortex-A7 平台实测 6.7–8.9× 性能提升。
PQC IP Core 全系列验证:ML-KEM / ML-DSA / SLH-DSA(NIST)+ SM2 / SM3 / SM4 / SM9(国密),集成 QRNG 熵源接口,支持 PCIe 接入。
互动实验 1/3 · BB84 量子密钥分发
1984 年 Bennett 与 Brassard 提出 BB84 协议,它是量子密码学的基石。下面的模拟按协议的真实规则运行:每个光子的偏振方向就是密钥比特本身,Alice 用两组基(十字 + 与对角 ×)随机编码,Bob 随机选基测量,双方公开比对基矢筛出密钥。点击「启用窃听」,观察 Eve 的测量如何改变光子偏振方向——误码率(QBER)将跳升到约 25%。这不是动画,是协议本身的数学。
光子有一种属性叫偏振方向——可以想象成光波的振动朝向。BB84 用它编码信息:竖直↑记为 0,水平→记为 1;另一组基里,45°↗ 记 0,135°↖ 记 1。自动模式里每个光子画着一条小短线,那就是它的偏振方向。
Bob 收到光子时必须选一组基去测。基选对了(与 Alice 一致),测出的比特 100% 正确;基猜错了,量子力学规定结果完全随机,50% 概率出错。所以双方事后要公开比对基矢,猜错的光子全部丢弃——这就是「筛取」。
不可克隆定理:无法复制一个未知量子态。Eve 想偷看就必须测量,而测量会迫使光子坍缩到她选的基上——光子的偏振方向被永久改变了。她每猜错一次基,就给信道注入一个不可消除的错误。窃听在物理上无法隐藏。
PROTOCOL LOG · 点击任意一行查看该光子发生了什么
| # | Alice基 | 位 | Eve基 | Bob基 | Bob位 | 保留 | 一致 |
|---|---|---|---|---|---|---|---|
| 等待发射… | |||||||
QBER MONITOR · 量子误码率
筛后密钥:
—
数学本质:Eve 猜错基矢的概率是 50%,猜错时光子坍缩到错误方向、Bob 又有一半概率读错——三者相乘,窃听引入的期望误码率恰为 50%×50% = 25%。实际工程还要叠加信道噪声,故协议规定 QBER 超过约 11% 即中止并作废密钥。想深入了解 QKD 与后量子密码的关系,参见技术专栏。
互动实验 2/3 · 量子随机数
密码系统的强度取决于随机数的质量,而人类大脑恰恰是糟糕的随机数发生器。这个实验分五步:先证明你装不出随机,再看量子随机数的物理来源——真空涨落,然后用真实的统计检验判定它是否随机,亲自预测下一个比特体验不可预测,最后用这些量子比特完成一次信息论意义上不可破译的加密。
凭直觉点击下面两个按钮,生成一段 32 比特的「随机」序列——尽量模仿抛硬币的感觉。提示:公平抛硬币 32 次,出现 5 个以上连续相同面(如 00000)的概率高达 65.2%。
JUDGE · 裁判面板
你的历史命中率:尚无记录
真随机序列 32 位的最长连击分布(蒙特卡洛 5000 样本)· 红色虚线 = 人类典型上限
心理学经典发现:人类伪造随机时刻意打散长串,最长连击很少超过 4;而真随机序列的长串又长又常见。你的大脑在「避免模式」,但「避免模式」本身就是最明显的模式——这正是伪随机数生成器(PRNG)被密码分析攻破的根源。
示波器里滚动的是真空态的量子涨落(散粒噪声):即使一束光被完全关闭,探测器仍会读到不可消除的噪声——这是量子力学的基本事实,能量最低态并不「安静」。平衡探测把噪声转成差分信号(青色波形),与阈值线(虚线)比较:高于阈值采样为 1,低于为 0。每一个比特都由物理定律当场掷出,不可预测、不可重现。
LIVE BITSTREAM · 实时比特流
注:为演示放慢了节奏;实际设备以 1Gbps 输出并经片上后处理去偏。
FREQUENCY TEST · 频率检验
1 的比例离 50% 有多远。真随机也允许小幅偏离,检验回答的是:「如果序列真随机,出现这种偏离的概率多大」。
RUNS TEST · 游程检验
统计 0/1 交替次数(游程数)。真随机的交替频率有确定的期望,刻意打散或聚团都会被抓住——就是 STEP 1 抓住你的那个统计量。
LONGEST RUN · 最长连击
1024 位中 1 的最长连续段。样本越大,真随机的最长连击越长——STEP 1 里你躲不过的那道坎。
这三个检验是 NIST SP 800-22 随机数检测套件中真实测试的简化版(P ≥ 0.01 判通过)。随机性无法被单次「证明」,只能被统计检验反复试探而屹立不倒——我们的 QRNG 设备按 NIST SP 800-90B 熵源标准与 GM/T 0005 完成全套认证检测。左边示波器里的比特流正在实时接受检验,凑满 1024 bit 即自动跑一轮。
STEP 1 证明了你装不出随机,这一步证明量子随机无法被预测。点击开始预测,然后凭任何策略猜示波器里下一个即将出现的比特——找规律、记历史、凭直觉,都可以。猜得越多,你的命中率只会越收敛到一个数字。
点击「开始预测」后,每次猜测会即时对照下一个真实出现的比特判定对错
HIT RATE · 预测命中率
从上面示波器实时采集的比特流中抽取 256 bit,附采集时间、样本统计与检验结果,可存档作纪念。
1949 年 Shannon 用信息论证明:一次一密(One-Time Pad)是唯一在数学上不可破译的加密——条件是密钥与明文等长、完全随机、且只用一次。前两条恰恰只有真随机数能满足。现在,用示波器里正在产生的量子比特,加密你自己的秘密。
每次加密都从比特流里抽取全新的密钥,用完即弃——这就是「一次一密」名字的由来。
明文 → UTF-8 字节
量子密钥(实时抽取 · 与明文等长)
密文 = 明文 ⊕ 密钥
从「装不出随机」到「物理给出随机」再到「统计验证随机」——这就是量子随机数机的完整逻辑链。
互动实验 3/3 · 后量子密码
因为有一种攻击叫「先存后解」(Harvest Now, Decrypt Later):攻击者今天截获你的加密流量原样存档,等量子计算机成熟后集中解密。下面用三步讲清楚:威胁为什么现在就在、迁移到后量子密码的代价有多小、以及国际标准 FIPS 203 的真实参数。
拖动时间轴。红点 = 当年被截获存档的加密数据;当时间到达容错量子计算机(Q-Day)出现的那一年,存档中被经典算法保护的流量将被解密。
RSA-2048 / ECC P-256 保护的存档
加密中 · 攻击者只能囤积数据在攻击者手里,但现在是密文。别被「量子计算机还早」安慰——密文只是延迟暴露,不是安全。
ML-KEM(FIPS 203)保护的存档
加密中 · 量子算法无法破解格上困难问题(MLWE)没有已知的量子算法,Shor 算法对它无效。同样被囤积,但永远解不开。
RSA 的安全建立在「大数分解很难」上,而 Shor 算法(1994)把分解问题约化成求周期——这恰是量子叠加与干涉最擅长的事。为了看清机制,用最小的合数 N = 15(= 3 × 5)走完整流程:选底数 a,计算 ax mod 15 的序列,找出周期 r,然后用一个初等数论公式直接读出因子。
RESULT · 分解结果
诚实的尺度标注:这里分解的是玩具数字 15,经典计算机一步就能完成。真正的 RSA-2048 有 617 位十进制数,Shor 算法需要约 2×10¹² 次量子门运算;按当前主流容错方案估算,需百万至千万量级物理比特的大规模容错量子计算机(学术界估计在持续下调,2025 年已有低于百万比特的新估算)。「量子计算机还早」与「必须现在迁移」并不矛盾——见上面 STEP 1 的「先存后解」时间线。
TLS 1.3 · X25519(ECDHE)
SHOR 可破解TLS 1.3 · X25519MLKEM768(混合)
抗量子点击播放。两条链路走完全相同的 TLS 1.3 消息序列,唯一区别是密钥交换:混合模式多携带 1184 字节的 ML-KEM 公钥。观察右侧耗时差——在现代链路上,抗量子的代价通常只有约 1 毫秒。Chrome 浏览器从 124 版起默认启用 X25519MLKEM768,这不是未来技术,是正在运行的现在。
公钥尺寸对比 · 面积与字节数严格成正比
X25519
32 B
RSA-2048
256 B · 可被Shor破解
ML-KEM-768
1184 B · 抗量子
直观读法:为了获得量子免疫,公钥从 32 字节涨到 1184 字节——面积约 37 倍。但注意参照物:1184 字节 ≈ 390 个汉字,只相当于一小段新闻的篇幅。密钥变大不是问题,问题永远是相对的。
放进真实场景:一个 2 MB 的网页 vs 1184 B 的额外公钥
后量子密钥交换给一个真实网页增加的体积是万分之六。这就是为什么「PQC 开销大」在今天已经不成立——开销在协议层可见,在用户体验层不可见。代价真正高的地方不在字节数,而在迁移的时间窗:每多等一年,被「先存后解」囤积的数据就多一年。
| 算法 | 困难问题 | 经典安全强度 | Shor 量子攻击 | 公钥尺寸 | 密文/签名尺寸 |
|---|---|---|---|---|---|
| RSA-2048 | 大整数分解 | ≈112 bit | 可破解 | 256 B | 256 B |
| ECC P-256 | 椭圆曲线离散对数 | 128 bit | 可破解 | 32 B | 64 B |
| ML-KEM-768 | 模格 MLWE | NIST L3(≈AES-192) | 无已知算法 | 1184 B | 1088 B |
| ML-DSA-65 | 模格 MLSIS | NIST L3 | 无已知算法 | 1952 B | 3293 B |
读法:PQC 用「更大的密钥」换「量子免疫」——公钥从 32 字节涨到 1184 字节,但格问题的求解难度对经典和量子计算机同样高。FIPS 203(ML-KEM,密钥封装)与 FIPS 204(ML-DSA,数字签名)由 NIST 于 2024 年 8 月 13 日正式发布。我们的 PQC 算法库在嵌入式物联网平台经指令集级深度优化,实测加速 6.7-8.9 倍;尺寸开销对真实业务的影响,已在上面的握手竞速里直观演示过了。
三个实验看完了:量子随机数给出不可预测的熵,QKD 让窃听必被发现,PQC 让存档永远解不开——这就是量子安全的完整图景。
第一步:选择场景试点
推荐从QRNG一体机接入KMS、一条链路的加密改造或展厅量子展项入手,1-2个月完成试点。夜间实施、不动现有架构。
第二步:出效果报告
试点后输出密评得分对比、性能与可用性实测数据,作为正式采购与扩大部署的依据。
第三步:规模化推广
全网密钥服务覆盖、PQC终端分批升级,新线建设同步规划,6-12个月完成规模化推广。
FAQs
关于量子安全落地的典型疑问
主流观点认为大规模容错量子计算机仍需多年,但"先存后解"攻击已经存在:攻击者现在截获加密数据,等量子算力成熟后再解密。对于生命周期长达数十年的关键数据,现在规划PQC迁移是合理的前瞻布局。
不会。我们采用叠加层设计:现有加密系统与业务逻辑保持不变,量子安全能力以并行叠加的方式接入;试点通常在夜间维护窗口实施,出问题可秒级回退。
我们的商密产品线已取得GM/T商密产品认证,QRNG一体机在密评"随机性"检查项上可直接达标,密钥管理与密码应用相关检查项均有对应产品能力支撑。
QRNG提供高质量的物理真随机数,是密钥生成的熵源基础;PQC(后量子密码)是算法层面对抗量子计算的方案,可软件化平滑升级;QKD(量子密钥分发)通过物理信道分发密钥。三者互补:我们的平台同时支持PQC+QKD混合密钥,QKD不可用时自动回退PQC。
三点不同:一是全栈自研,从熵源芯片、FPGA加速IP核到加密平台全部自主研发,100%国产;二是产业经验,团队源自阿里巴巴量子安全团队,12年积累,有多个金融、能源、轨交行业的"首个"案例;三是定制化交付能力,可按客户系统深度定制而非提供标准化盒子。
公司新闻、技术文章与行业洞察,持续更新。

深入剖析 DTLS 1.3(RFC 9147)在受限物联网环境下的后量子密码迁移架构,重点解析 ML-KEM 密钥份额膨胀引发的报文分片、基于静态 Arena 内存池的零拷贝乱序重组机制、统一记录层 Unified Header 序列号掩码与 64 位抗重放滑动窗口状态机,并结合 1Gbps 量产 QRNG 物理熵源与硬件加速实践,给出端到端系统工程落地指引。

系统解析PCIe Gen5/6与CXL 2.0/3.1物理链路层IDE完整性与数据加密协议,结合DMTF SPDM 1.4规范与FIPS 203/204后量子密码算法,剖析亚5纳秒低延迟硬件流水线与抗侧信道工程实现。

系统剖析计算机固件信任根从经典非对称密码向后量子密码体系演进的系统工程,详述 UEFI 2.12 规范在安全启动信任链、EFI密码指示表(ECIT)、授权数据库(db)与撤销数据库(dbx)多签名判定策略、TBS证书哈希存储优化、模块格签名 ML-DSA-65 在 DXE/BDS 阶段的 PE/COFF Authenticode 验签微架构及有限 NVRAM 存储压制。

系统剖析无密码身份认证体系从经典非对称密码向后量子密码演进的完整工程路径,详述 W3C WebAuthn L3 与 COSE 算法注册规范、CTAP 2.2 协议在 USB HID 与 NFC 下的大载荷分片传输流水线、模块格签名 ML-DSA-44 在安全芯片中的常量时间数论变换加速与一阶物理掩码侧信道防御工程。

深入解析自主指令集 LoongArch 下后量子密码算法的向量化工程实现,剖析 LSX 与 LASX 向量指令在 NTT 蝶形模乘、Keccak 并行置换及采样中的微架构优化与侧信道防御。

系统剖析无线局域网从 WPA3-SAE 向 IEEE P802.11bt 后量子密码演进的体系架构,详述二层管理帧 MTU 约束下的 ML-KEM-768 密文分片重组协议、无状态 HMAC-SHA384 Cookie 防 DoS 状态机、混合密钥派生与硬件线速加速实践。
不换架构、不停运营、全国产可控。
欢迎交流您的安全升级需求。